


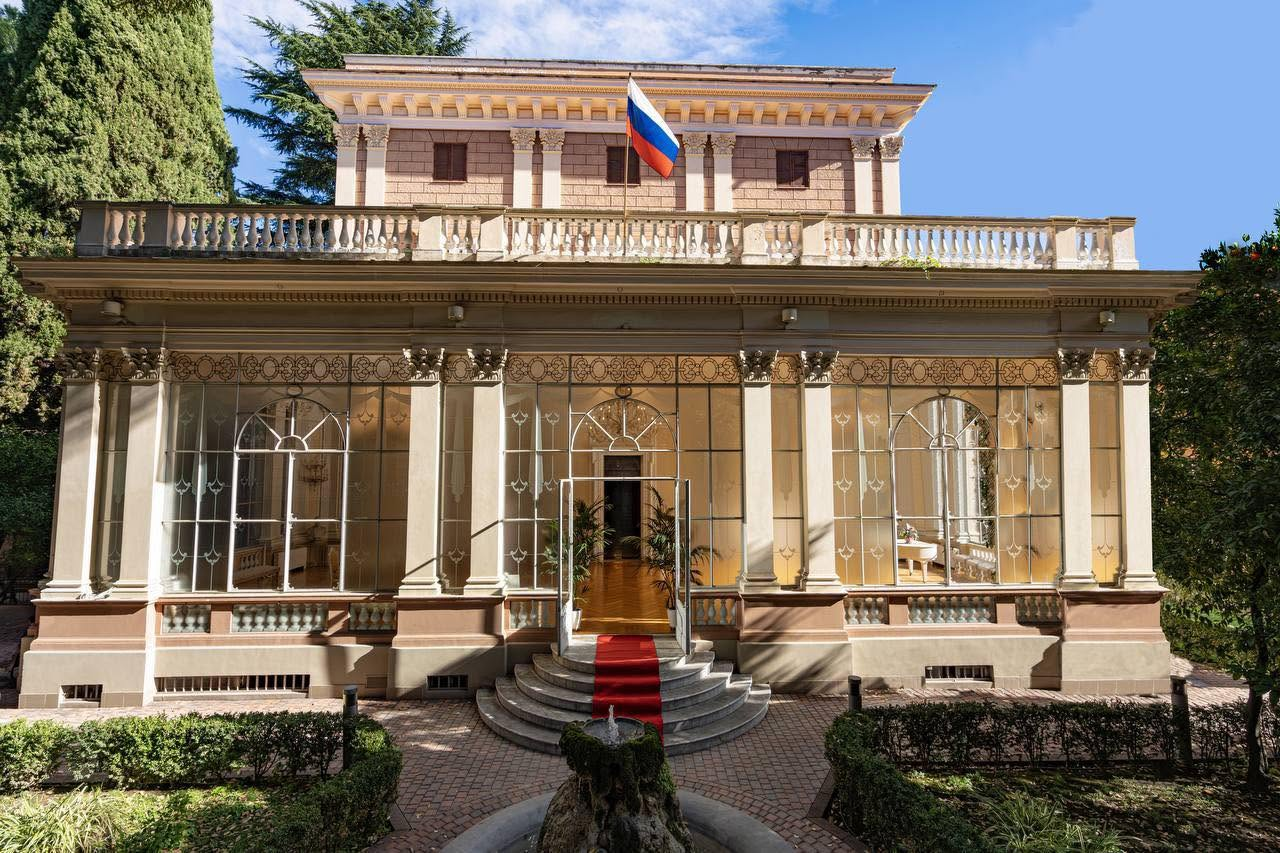
L’ambasciata russa in Italia respinge la narrazione sugli attacchi informatici e punta il dito contro le pressioni per nuovi finanziamenti all’Ucraina. Si accende lo scontro diplomatico
Nuovo confronto tra la diplomazia russa e il governo italiano sul tema degli attacchi informatici e della presunta attività di gruppi di hacker filorussi. A innescare la polemica sono state le dichiarazioni del vicepresidente del Consiglio e ministro degli Esteri Antonio Tajani, che ha denunciato un’intensificazione delle minacce digitali contro le istituzioni e le infrastrutture nazionali. Una ricostruzione alla quale l’ambasciata della Federazione Russa in Italia ha risposto con fermezza, contestando l’impostazione italiana e mettendo in discussione le finalità politiche della vicenda.
La rappresentanza diplomatica di Mosca ha affidato a Telegram una presa di posizione particolarmente dura, nella quale ha respinto quella che considera una narrazione costruita intorno alla presunta responsabilità di ambienti filorussi. Il punto centrale della contestazione riguarda proprio il collegamento tra gli attacchi informatici segnalati in Italia e una matrice riconducibile alla Russia, un’attribuzione che, nelle dichiarazioni riportate, non viene accompagnata da elementi tecnici pubblicamente illustrati.
L’ambasciata ha definito l’intera vicenda un «vaudeville tragicomico», sostenendo che la rappresentazione della minaccia informatica sarebbe stata utilizzata da una parte dell’élite politica italiana per alimentare il consenso intorno a nuove iniziative di sostegno militare ed economico all’Ucraina. Nella lettura della diplomazia russa, la questione della sicurezza informatica rischierebbe così di essere trasformata in uno strumento di comunicazione politica, con l’obiettivo di consolidare ulteriormente la linea di contrapposizione nei confronti di Mosca.
Nel suo intervento, la sede diplomatica ha parlato di una messinscena attribuita alla componente «più aggressiva e militarista dell’élite politica italiana», indicando come finalità quella di «vendere» un ulteriore pacchetto di aiuti al governo di Volodymyr Zelensky. Una valutazione politica che l’ambasciata accompagna con un giudizio negativo sull’efficacia della ricostruzione italiana, descritta come poco convincente e, in alcuni passaggi, falsa.
La posizione russa pone dunque una questione che va oltre il singolo episodio informatico: fino a che punto sia possibile attribuire responsabilità internazionali sulla base della sola indicazione di una presunta matrice filorussa e quanto, invece, sia necessario distinguere le risultanze tecniche dalle interpretazioni politiche. Una distinzione importante, soprattutto quando le accuse coinvolgono direttamente rapporti diplomatici già segnati dalle tensioni internazionali legate al conflitto ucraino.
La replica di Antonio Tajani, arrivata a margine del G7 di Parigi, si è concentrata soprattutto sulla natura delle dichiarazioni dell’ambasciata. Il ministro ha liquidato le contestazioni con un riferimento alla propaganda e alla disinformazione, affermando: «Propaganda e disinformatia. Basta leggere un po’ di libri di storia per capire di che si tratta». Una risposta che non entra nel merito delle specifiche contestazioni formulate dalla rappresentanza russa, ma riporta il confronto sul piano della contrapposizione politica e diplomatica. Il ministro aveva già lanciato un allarme sulla presunta evoluzione delle attività informatiche ostili, sostenendo che dall’inizio dell’anno sarebbe cambiato il livello organizzativo degli attacchi diretti contro obiettivi italiani.
Secondo Tajani, «dal 1 gennaio di quest’anno c’è un’operatività completamente differente e molto più organizzata, anche dal punto di vista tecnico per respingere gli attacchi che ci riguarda». Il titolare della Farnesina ha quindi assicurato che il Paese dispone degli strumenti necessari per reagire e proteggere i propri sistemi: «Non ci facciamo intimorire, reagiamo».
Nel suo intervento ha inoltre precisato che la minaccia non riguarderebbe esclusivamente le strutture governative, ma potrebbe interessare anche il comparto industriale, le infrastrutture informatiche e le sedi diplomatiche. «Siamo in grado di respingere gli attacchi da parte degli hacker filorussi, ma da parte anche di altri possibili hacker, che vogliano attaccare il nostro sistema di difesa, il nostro sistema informatico industriale e anche nell’ambasciata», ha dichiarato.
Proprio il riferimento ad altri possibili gruppi responsabili evidenzia la necessità di non sovrapporre automaticamente ogni attacco informatico a una specifica provenienza nazionale. La stessa identificazione degli autori di operazioni digitali ostili richiede infatti verifiche tecniche e investigative, mentre la ricostruzione delle responsabilità resta un passaggio distinto dalle dichiarazioni politiche.
Il confronto tra Roma e Mosca si inserisce inoltre nel più ampio dibattito sulla guerra ibrida, tema affrontato durante l’ultima sessione del G7 di Parigi, alla presenza del ministro degli Esteri ucraino Andrij Sybiha. Tajani ha riferito che i rappresentanti dei Paesi partecipanti hanno discusso delle minacce rivolte alle società occidentali attraverso strumenti informatici e operazioni di influenza.
Il ministro italiano ha sottolineato anche il contributo canadese, evidenziando una convergenza di vedute sulla necessità di affrontare il problema attraverso un coordinamento internazionale. «Io ho ribadito la necessità di essere uniti, di contrastare questi attacchi che vengono portati ai Paesi europei. Bisogna individuare chi è, avere una regia comune per difendere la libertà, la democrazia», ha spiegato.
Tajani ha inoltre richiamato il rischio che attività di questo genere possano interferire con i processi democratici europei, soprattutto in occasione delle consultazioni elettorali. «Non escludo che non ci saranno altri attacchi per cercare di condizionare il voto in Europa, non sottovalutiamo le minacce e lavoriamo insieme in modo coordinato», ha aggiunto.
Anche su questo terreno, tuttavia, la questione dell’attribuzione delle responsabilità rimane fondamentale. Parlare di guerra ibrida significa infatti affrontare fenomeni differenti, che comprendono intrusioni informatiche, campagne di disinformazione e tentativi di condizionamento dell’opinione pubblica. Per individuare eventuali responsabili occorrono riscontri specifici, evitando che le valutazioni politiche precedano o sostituiscano le verifiche.
Intanto, sul fronte interno, si è riunito al Viminale il Comitato nazionale per l’ordine e la sicurezza pubblica. L’incontro è stato dedicato all’esame degli ultimi episodi informatici, con particolare attenzione alla capacità delle strutture nazionali di garantire la continuità dei servizi e la protezione delle informazioni istituzionali.
Al termine della riunione, il ministero dell’Interno ha riferito che, secondo la valutazione emersa, gli autori degli attacchi avrebbero perseguito l’obiettivo di «creare elementi di destabilizzazione e di diffondere allarmi, poi rivelatisi infondati, incidendo sulla reputazione delle istituzioni prese di mira».
Il vertice ha quindi individuato alcune priorità operative: rafforzamento della collaborazione tra Forze di polizia, intelligence e organismi specializzati nella cybersicurezza, maggiore circolazione delle informazioni e investimenti destinati alla protezione delle reti informatiche. Particolare attenzione è stata riservata anche alla resilienza delle amministrazioni pubbliche, delle infrastrutture strategiche, delle imprese e dei servizi utilizzati dai cittadini.
Resta però aperto il confronto politico e diplomatico sulla lettura degli avvenimenti. Da una parte, il governo italiano richiama la necessità di prepararsi a una crescente esposizione alle minacce informatiche; dall’altra, l’ambasciata russa contesta che tali episodi vengano inseriti in una narrazione che individua nella Russia, o in ambienti a essa vicini, un riferimento politico privilegiato.
La questione centrale, al di là delle dichiarazioni contrapposte, rimane quella delle prove e della loro trasparenza. La protezione delle infrastrutture digitali è un’esigenza condivisa, ma l’individuazione dei responsabili richiede elementi verificabili e valutazioni fondate su riscontri tecnici. È proprio su questo terreno che si misurerà la credibilità delle diverse ricostruzioni, mentre il botta e risposta tra Roma e Mosca conferma quanto la cybersicurezza sia ormai diventata anche un capitolo sensibile delle relazioni internazionali.
Alessandro Manna